الأسئلة الشائعة - Secret Space Encryptor
كيف يمكنني نقل بياناتي إلى جهاز جديد؟
خزنة كلمات المرور:
- تمتلك خزنة كلمات المرور وظيفة تصدير/استيراد (يمكنك الاختيار بين تنسيق ملف .pwv مضغوط ومشفَّر بالكامل وتنسيق .xml غير مشفَّر وقابل للتحرير).
- على أندرويد 5.0 والأحدث، يمكن أيضًا استخدام ميزات النسخ الاحتياطي/الاستعادة القياسية (التي يوفرها النظام).
النقل اليدوي:
عرض المزيد ...
1. صدِّر الخزنة إلى ملف .pwv باستخدام زر "المزيد..." في تطبيق خزنة كلمات المرور. سيظهر الملف في مجلد الاستيراد/التصدير الخاص بالتطبيق.
(الافتراضي: [Internal Storage]/SSE/ أو [Internal Storage]/Android/media/com.paranoiaworks.unicus.android.sse/ - قد يعتمد الموقع على إصدارات النظام/التطبيق).
2. انسخ الملف إلى مجلد الاستيراد/التصدير على جهازك الجديد.
3. استورد الملف: شغِّل خزنة كلمات المرور ← ألغِ مربع حوار كلمة المرور ← اضغط ساعدني على الدخول! ← اختر استيراد الخزنة ← حدِّد الملف الذي تريد استيراده من القائمة (الأسماء في القائمة تطابق أسماء الملفات في مجلد الاستيراد/التصدير — إذا لم تجد ملف .pwv الخاص بك، فهو ليس في المجلد الصحيح).
مشفِّر النصوص + مشفِّر الملفات:
يعمل هذان التطبيقان مع الملفات، لذا يمكنك نسخها احتياطيًا/نقلها كأي ملف آخر. المجلدات الافتراضية لمشفِّر النصوص هي [Internal Storage]/SSE/Texts/ أو [Internal Storage]/Android/media/com.paranoiaworks.unicus.android.sse/Texts/ و../Steganograms/. أما مشفِّر الملفات، فيحفظ افتراضيًا الأرشيف الجديد في المجلد نفسه الذي يوجد فيه الملف الأصلي (غير المشفَّر). يمكن تغيير الوجهة في الإعدادات ← مشفِّر الملفات: وجهة الملفات المشفَّرة.
ملاحظات مهمة:
1) يمكنك التحقق من مجلد الاستيراد/التصدير الحالي أو تغييره في إعدادات التطبيق (الإعدادات ← الإعدادات العامة: مسار الاستيراد/التصدير).
2) ../Android//com.paranoiaworks.unicus.android.sse — سيتم حذف هذه المجلدات تلقائيًا (ميزة نظام) عند إلغاء تثبيت التطبيق (أنشئ نسخة احتياطية مسبقًا إذا لزم الأمر).
نسيت كلمة المرور. هل يمكنكم مساعدتي؟
لا، لا يوجد باب خلفي. هذا هو الغرض من التطبيق. جميع البيانات مشفَّرة (مُعدَّلة رياضيًا) باستخدام كلمة المرور. بدون كلمة المرور، لا يمكنك عكس العملية وإعادة بناء البيانات الأصلية. لا نستطيع مساعدتك. لا أحد يستطيع. كلمة المرور الصحيحة هي السبيل الوحيد.
لماذا لا يستخدم التطبيق بصمات الأصابع لتشفير الملفات/النصوص والوصول إلى خزنة كلمات المرور؟
جميع البيانات مشفَّرة بالكامل (مُعدَّلة رياضيًا)، ويجب أن يكون هناك تطابق تام في مفتاح التشفير لإجراء فك التشفير. بدون مفتاح صحيح 100%، لا يمكنك عكس العملية وإعادة بناء البيانات الأصلية. تُستخدم بصمات الأصابع عادةً للمصادقة — تُخزَّن النسخ الأصلية في مكان ما وتُقارن أثناء المصادقة، لكن البيانات نفسها تكون فقط مخفية خلف هذه العملية، وليست مشفَّرة بالبصمة. لا توجد وسيلة موثوقة لاستخدام بصمات الأصابع مباشرة للتشفير (أي توليد مفتاح تشفير قوي من البصمات) — لا توجد سوى تجارب قليلة غير موثوقة. علاوة على ذلك، بصمات الأصابع ليست سرية ولا يمكن تغييرها. إذا حصل شخص ما على نسخة من بصماتك (وهو أمر سهل نسبيًا لشخص مصمم، إذ إنك تترك "كلمة مرورك" على كل شيء تلمسه)، فقد تصبح جميع بياناتك (الماضية والحاضرة والمستقبلية) متاحة له. لن يستخدم S.S.E. أبدًا البيانات الحيوية (مباشرة أو غير مباشرة) لأغراض التشفير.
لماذا لا يمكنني استخدام تطبيقات أخرى تعمل بالخوارزميات نفسها (مثل AES) لفك تشفير الملفات/النصوص المنشأة بواسطة SSE؟
الأمر يتعلق بأكثر من مجرد خوارزمية التشفير. هناك مكوِّنات أخرى كثيرة: وضع التشفير (CBC، CFB، PCBC، OFB، CRT، CWC، EAX، إلخ.)، ومعالجة كلمة المرور (KDF - دالة اشتقاق المفاتيح)، وفحوصات السلامة، ونوع أرشيف الملفات، والضغط، وغير ذلك. يمكن الاطلاع على مواصفات التنسيقات التفصيلية هنا.
لا أستطيع فك تشفير بياناتي. يقول التطبيق "كلمة مرور غير صالحة أو بيانات تالفة"، لكنني متأكد 100% من أن كلمة مروري صحيحة.
أ) الاحتمال — أكثر من 99.9%: كلمة مرورك غير صحيحة فعلًا. تجنَّب الأخطاء المطبعية عند تعيين/إدخال كلمة المرور وتذكَّر كلمة المرور الصحيحة لكل جزء من البيانات. من السهل ارتكاب أخطاء الكتابة على لوحة مفاتيح برمجية. إذا واجهت حالة "كلمة مرور غير صحيحة"، فتحقق من الحروف الناقصة/المتبادلة/المكررة، أو الحروف المستبدلة بمفاتيح مجاورة، أو المفاتيح المجاورة الزائدة. جرِّب توليفات المفاتيح القريبة من المفتاح المقصود (واحدة تلو الأخرى). قد يكون هذا مضنيًا، لكن من الممكن استعادة البيانات إذا كان الخطأ في حرف واحد فقط. نجح العديد من المستخدمين في استعادة بياناتهم بهذه الطريقة. كما تذكَّر العديد من "المستخدمين المتأكدين 100%" كلمة المرور الصحيحة في النهاية (إذا حاولوا بالطبع — فمن يعتقدون أنهم لا يخطئون أبدًا يفضِّلون غالبًا الاستسلام على إعادة النظر في كلمة مرورهم).
ب) الاحتمال — منخفض: قد يكون عطل في العتاد هو السبب. يتحقق التطبيق من (يفك تشفير) جميع البيانات (خزنة كلمات المرور ومشفِّر النصوص) ورأس ملفات .enc بعد التشفير لاكتشاف أخطاء الحساب أو الذاكرة. معظم أخطاء العتاد (التي لا يمكن منعها للأسف) تنتج عن أعطال وحدات التخزين. بطاقات SD عادةً ما تكون أقل موثوقية بكثير (خصوصًا مع بعض توليفات الجهاز/بطاقة SD) من الذاكرة الداخلية (يمكن أن تتعطل الذاكرة الداخلية أيضًا، لكن الاحتمال أقل مع الأجهزة الجيدة). أندرويد منصة مفتوحة، وتوجد أجهزة كثيرة غير موثوقة. إذا كنت تقدِّر بياناتك، فتجنَّبها. واحرص أيضًا على إلغاء تحميل بطاقات SD بأمان دائمًا (وغيرها من وحدات التخزين الخارجية) قبل إزالتها.
يمكن "كسر" التطبيق بسهولة (أي الحصول على ميزات إصدار PRO) عبر "أدوات ترقيع" تلقائية متنوعة. أين الخوارزميات القوية؟
"الخوارزميات القوية" وجميع قدرات التشفير في التطبيق لا علاقة لها إطلاقًا بحماية إصدار PRO من القرصنة. لا توجد (ولن توجد) أي حماية خاصة ضد القرصنة في هذا التطبيق لأنها عمومًا غير فعالة وتأتي بنتائج عكسية لهذا النوع من التطبيقات. يجب أن تكون التطبيقات الأمنية جديرة بالثقة، وأقوى سماتها أن تكون مفتوحة المصدر، وذات بنيات غير مُعتَّمة، وتعمل دون اتصال بالكامل إن أمكن، وما إلى ذلك. كل هذه تتعارض مع حمايات القرصنة النموذجية لكنها تجعل التطبيق أكثر موثوقية بكثير. لا تخلط بين نقاط القوة ونقاط الضعف. هذا ليس مشروعًا "لكسب المال" في المقام الأول (وإلا لانتهى قبل أن يبدأ). إذا أراد شخص ما الاعتماد على تطبيقات أمنية مكسورة ولديه جهاز بصلاحيات روت مليء بـ"الكراكات وأدوات الترقيع"، فهذا خياره — الأذواق لا تُناقش.
هل هذا التطبيق مقاوم للحوسبة الكمومية؟
نعم، يستخدم هذا التطبيق خوارزميات تشفير متناظرة فقط لتشفير البيانات بأحجام مفاتيح 256 بت أو أكثر. يُعد التشفير المتناظر آمنًا حتى ضد الحواسيب الكمومية، إذ لا تضعف هذه الخوارزميات بشكل كبير أمام الهجمات الكمومية. في المقابل، تشكِّل الحواسيب الكمومية تهديدًا أكبر للتشفير غير المتناظر (مثل RSA أو ECC).
ترخيص إصدار PRO: هل يمكنني إعادة استخدام ترخيص SSE الذي اشتريته، أم يجب أن أشتريه مرة أخرى؟
أ) إصدار Google Play: لم يعد بالإمكان ترقية هذا الإصدار إلى PRO بسبب تغييرات في سياسات تحقيق الدخل في متجر Google Play، وتحديدًا فيما يخص نشر أرقام الهواتف والعناوين، وهو ما نجده غير مقبول.
لتفعيل الترقية، يرجى تثبيت إصدار النكهة "F" المستقل تمامًا عن متجر Google Play وخدماته.
يمكن تنزيل إصدار النكهة "F" من المصادر التالية:
1) صفحة المطوِّر
2) F-Droid
ملاحظات:
‣ ثبِّت إصدار النكهة "F" مباشرة دون إلغاء تثبيت إصدار Google Play الأصلي — سيحافظ ذلك على جميع بياناتك وإعداداتك.
‣ إذا كنت تنتقل من إصدار PRO من Google Play إلى جهاز جديد، فيمكن تفعيل إصدار النكهة "F" باستخدام الرمز المتاح ضمن
أدوات أخرى ← تفعيل إصدارات سطح المكتب (PC) من PRO على جهازك القديم (احرص على حفظ هذا الرمز للاستخدام المستقبلي).
ب) إصدار النكهة "F" (يُوزَّع خارج Google Play، ويُفعَّل بمفتاح):
الترخيص مدى الحياة ويمكن استخدامه على عدد غير محدود من أجهزتك الخاصة (أندرويد + سطح المكتب).
منظِّف الحافظة لا يعمل — لماذا؟
تتم معالجة هذه المشكلة هنا.
كيف أشحن هاتفي؟ كيف أشغِّل التطبيقات؟ ماذا أفعل إذا سقط هاتفي في المرحاض؟ إلخ.
يرجى استخدام DuckDuckGo أو Google أو محرك بحث آخر لهذا النوع من الأسئلة. نحن لسنا مركز خدمة/تدريب لأندرويد وتطبيقات الطرف الثالث، ولسنا الشركة المصنِّعة لهاتفك.
خاص بمشفِّر الملفات
ما زالت ملفاتي مرئية بعد التشفير. هل التطبيق لا يعمل، أم أنني أفعل شيئًا خاطئًا؟
يعمل مشفِّر ملفات SSE مثل برنامج أرشفة (يُنشأ ملف .enc جديد). يمكنك حذف/محو الملف (الملفات) الأصلية بعد اكتمال عملية التشفير، أو يمكن أن يتم ذلك تلقائيًا عبر: الإعدادات: مشفِّر الملفات ← محو المصدر بعد التشفير.
تم تشفير/حذف صوري/مقاطع الفيديو (أو مستندات أخرى)، لكنني ما زلت أرى صورًا مصغَّرة في تطبيق عارض الصور/المعرض. ماذا أفعل؟
توجد تطبيقات معارض/عارضات صور كثيرة، لذا لا يوجد حل شامل. عند حذف ملف صورة، قد يحتفظ برنامج المعرض لديك بنسخته "المصغَّرة" الخاصة (الصورة المصغَّرة). يعتمد تحديث هذه الحالة على برنامج المعرض نفسه. قد تُخزَّن الصور المصغَّرة (مؤقتًا) في مساحة البيانات الخاصة ببرنامج المعرض، بحيث يتعذر على التطبيقات الأخرى الوصول إليها. يمكن أن تحدث مشكلة مشابهة مع مستندات أخرى إذا كان التطبيق المعني يحتفظ بنسخ حفظ تلقائي مثلًا.
هل تستطيع بيانات الاسترداد إعادة ملفي إذا نسيت كلمة المرور؟
لا. تُصلِح بيانات الاسترداد التلف، لا كلمات المرور. فهي تستعيد البايتات التالفة فقط: لا يمكنها فك تشفير أي شيء، ولا تُضعف التشفير بأي حال، وهي عديمة الفائدة للمهاجم. وبدون كلمة المرور الصحيحة لا يمكن فك تشفير أي ملف — سواء وُجدت بيانات استرداد أم لا.
ما نوع التلف الذي تستطيع بيانات الاسترداد إصلاحه فعلًا؟
التلف الذي يصيب جزءًا محدودًا من الملف: تحلّل البتات، أو قطاعًا معطوبًا، أو تنزيلًا أو نسخًا انقطع، أو بطاقة SD متهالكة. وتُحتسب أيضًا البايتات المفقودة، لا الخاطئة فقط — نهاية ناقصة، أو بداية ناقصة، أو قطع انتُزعت من المنتصف: تجري محاذاة الملف مع بيانات الاسترداد أولاً ثم يُعاد بناؤه بطوله الأصلي الكامل. يُعالَج أيضًا الملف الذي كبُر حجمه — وسم أُضيف إلى ملف موسيقي، أو علامة ترتيب بايتات كتبها محرّر، أو البقايا التي يتركها برنامج استعادة الملفات في النهاية. تُكتشف البايتات الزائدة في البداية أو النهاية وتُزال دون استهلاك أي بيانات استرداد، ويُعثر على المقطع المُدرج في المنتصف تمامًا كما يُعثر على المفقود. يمكن إعادة بناء ما يقارب النسبة التي اخترتها في الإعدادات: مشفِّر الملفات ← مستوى بيانات الاسترداد. أما ما لا تستطيعه فهو إعادة ملف حُذف أو أُعيدت كتابته بالكامل — فبيانات الاسترداد تكرار محمول داخل الملف (أو بجواره)، وليست نسخة احتياطية. انظر بيانات الاسترداد.
أندرويد 4.4 والأحدث: بطاقة SD الخارجية (أو محرك USB) للقراءة فقط (أو غير مرئية). الرسالة: EACCES (Permission denied).
يقيِّد أندرويد 4.4+ الوصول المباشر للكتابة على بطاقات SD الخارجية لجميع التطبيقات باستثناء تلك المثبَّتة مسبقًا من قبل الشركة المصنِّعة للجهاز أو صورة النظام. الحل الوحيد على أندرويد 4.4 هو عمل روت لجهازك وتغيير الأذونات. على أندرويد 5+، استخدم وضع SAF.
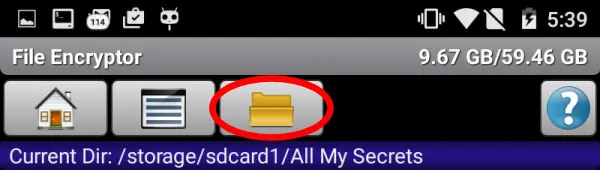
- زر
 أو

استخدم Google لمزيد من المعلومات - ابحث عن شيء مثل: android 4.4 external card read only
☯ بدلًا من ذلك ☯
استخدم (أو أنشئ إن لم يكن موجودًا) المجلد التالي على بطاقة SD الخارجية:
Android/data/
com.paranoiaworks.unicus.android.sse
أو
Android/media/
com.paranoiaworks.unicus.android.sse
هذه المجلدات تخص التطبيق، وينبغي أن يمتلك أذونات كتابة داخلها.
ملاحظة: إذا ألغيت تثبيت التطبيق، فسيُحذف محتوى هذه المجلدات تلقائيًا (أنشئ نسخة احتياطية مسبقًا إذا لزم الأمر).
خاص بمشفِّر النصوص
يُفك تشفير النص حتى عندما أغيِّر الخوارزمية في إعدادات التطبيق. كيف يكون ذلك ممكنًا؟
أنت تعيِّن خوارزمية التشفير في الإعدادات. أما خوارزمية فك التشفير فتُكتشف تلقائيًا، إذ إن معلومات الخوارزمية المستخدمة جزء من تنسيق بيانات التطبيق.
ينتج التطبيق مخرجات مختلفة تمامًا (باستخدام المدخل نفسه) في كل مرة أضغط فيها زر التشفير. كيف يكون ذلك ممكنًا؟
كلمتان لـ DuckDuckGo أو Google أو محرك بحث آخر:
cryptographic salt
خاص بخزنة كلمات المرور
ما هو زوج مفاتيح KEM، وفيمَ يُستخدم؟
في المستقبل، قد تُدمج هذه الوظيفة مباشرة مع مشفِّر الملفات (وربما مشفِّر النصوص)، لكن يمكنك استخدامها "يدويًا" منذ الآن كوسيلة لتبادل كلمات المرور بأمان. تستخدم تقنيات التشفير غير المتناظر القياسية. يمكنك معرفة المزيد بالبحث عن "key encapsulation mechanism".
باختصار:
1) ولِّد زوج مفاتيح عام/خاص وأرسل المفتاح العام إلى الطرف الآخر الذي تريد مشاركة النصوص / الملفات المشفَّرة معه.
2) يستخدم الطرف الآخر مفتاحك لتوليد سر مشترك، ويرسل إليك النسخة المغلَّفة منه.
3) استخدم مفتاحك الخاص لاستخراج السر المشترك - لدى الطرفين الآن كلمة مرور مُتبادَلة بأمان (سر مشترك) يمكنكما استخدامها للتشفير.